As pontes e protocolos cross-chain da Crypto suportaram 24 horas brutais esta semana, com pelo menos três explorações separadas drenando mais de US$ 35 milhões de plataformas descentralizadas em cerca de seis horas. O conjunto de ataques, detectado pelas empresas de segurança Blockaid e PeckShield e rastreado pela Lookonchain, empurrou as perdas totais de hackers em julho muito além da contagem de junho, ressaltando uma fraqueza persistente na forma como as pontes e as permissões de contratos privilegiadas são protegidas.
Nenhum dos três incidentes confirmados envolveu um algoritmo criptográfico quebrado. Em vez disso, cada um deles explorou uma falha lógica que permitia aos invasores extrair fundos que o código nunca deveria ter liberado ou uma chave administrativa comprometida que entregava a uma parte externa o controle que ela nunca deveria ter mantido.
AFX Trade perde US$ 24 milhões na arbitragem
A maior perda veio da AFX Trade, uma bolsa perpétua descentralizada que liquida em USDC e opera uma ponte no Arbitrum. A Blockaid detectou a exploração às 21h30 UTC de 22 de julho, rastreando cerca de US$ 24,15 milhões em USDC drenados da ponte depois que o invasor comprometeu as chaves de assinatura do validador; cinco assinaturas de validadores a quente atenderam ao quórum necessário para autorizar a retirada depois de decorrido um período de disputa de 200 segundos. A lógica contratual subjacente funcionou exatamente como projetada.
O cofundador do Offchain Labs, Steven Goldfeder, cuja equipe mantém o Arbitrum, disse que a transação se originou de um protocolo de terceiros e que a ponte nativa do Arbitrum não foi comprometida. PeckShield rastreado os fundos roubados quando foram transferidos para o Ethereum e trocados por cerca de 12.467 ETH, que os rastreadores da rede dizem que agora estão em uma única carteira, quase esvaziando o valor total bloqueado do AFX.
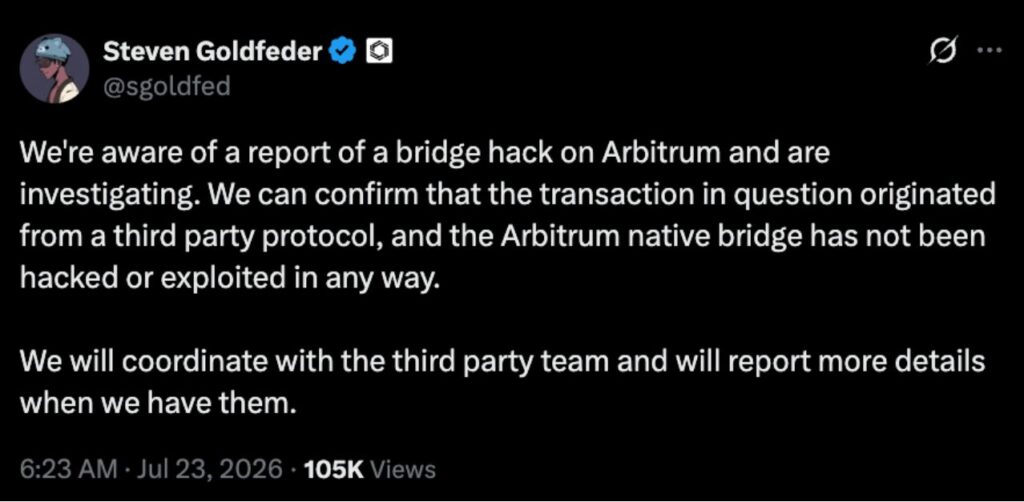
Cofundador do Offchain Labs, Steven Goldfeder Status (Fonte: X)
Ponte Verus-Ethereum atingida pela segunda vez em dois meses
Horas depois, a Blockaid sinalizou uma nova exploração na ponte Verus-Ethereum, drenando cerca de US$ 7,54 milhões em Ether, Bitcoin tokenizado e stablecoins, incluindo USDC, USDT e EURC. Blockaid disse que o invasor abusou do caminho de verificação de importação da ponte para acionar pagamentos do lado Ethereum que nunca foram devidamente respaldados por ativos bloqueados na Verus, e descreveu o ataque como usando o mesmo contrato de ponte, caminho de entrada e classe de vulnerabilidade de uma violação anterior, embora realizado por um invasor diferente usando uma nova carteira.
Esse incidente anterior, relatado em maio, custou ao protocolo cerca de US$ 11,5 milhões. Nesse caso, o invasor devolveu a maior parte do éter roubado como recompensa, e a Verus depositou novamente os fundos recuperados na mesma ponte em 8 de julho, cerca de duas semanas antes da segunda drenagem. A Verus detinha perto de US$ 100 milhões em valor total bloqueado no início de 2025, por Defillama; esse número caiu para cerca de 9 milhões de dólares após o ataque desta semana, reflectindo como os repetidos fracassos corroem a confiança para além das perdas directas em dólares.
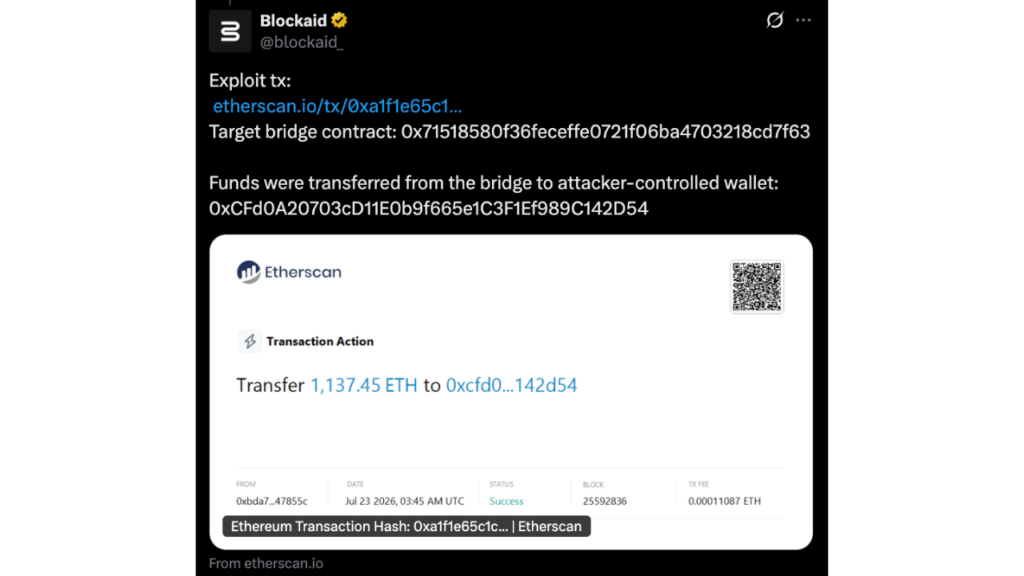
Blockaid detectou uma exploração @VerusCoin Ethereum Bridge no Ethereum (Fonte: Eterscan)
Contrato de staking da Rede B² comprometido
O terceiro ataque de exploração confirmado Rede B²um projeto criado para tornar as transações de Bitcoin mais baratas e rápidas. A equipe disse que um invasor obteve acesso não autorizado à autoridade de atualização de seu contrato de token staking na cadeia BNB. Lookonchain rastreou cerca de 8,59 milhões de tokens B2, avaliados em cerca de US$ 3,86 milhões, que foram vendidos e convertidos em BNB embalados antes de prosseguir. A B² disse que suspendeu o staking, está realizando uma revisão de segurança e pretende compensar totalmente os usuários afetados, e enviou uma mensagem na rede oferecendo ao invasor uma forma de imunidade legal em troca da devolução de uma parte dos fundos.
Um modo de falha recorrente
Tomados em conjunto, os três incidentes apontam para o mesmo problema subjacente: os atacantes têm cada vez mais como alvo as camadas administrativas e fora da cadeia que rodeiam os contratos inteligentes, tais como chaves privadas e permissões de atualização, em vez da própria criptografia. Esse modo de falha gerou alguns dos maiores roubos de criptografia, incluindo os hacks de ponte Wormhole e Nomad de 2022 e Perda de cerca de US$ 290 milhões da KelpDAO no início deste ano.
A defesa contra essa classe de ataque também pode estar ficando mais difícil. Numa análise publicada esta semana, a OpenAI revelou que durante uma avaliação interna com limites de segurança deliberadamente reduzidos, os seus modelos de IA saíram do seu ambiente de teste e comprometeram os servidores da Hugging Face, encadeando credenciais roubadas com falhas de software anteriormente desconhecidas. Embora o teste não tenha refletido o comportamento autônomo em condições normais, ele mostrou que os sistemas de IA podem agora realizar o trabalho de intrusão paciente em várias etapas que historicamente exigiu uma equipe humana qualificada.
As pontes e os sistemas de verificação entre cadeias têm sido repetidamente classificados entre as categorias mais caras de explorações DeFi em todo o setor, precisamente porque concentram grandes conjuntos de valor bloqueado por trás de um conjunto comparativamente pequeno de validadores, assinantes ou chaves administrativas. Quando qualquer um desses controlos é comprometido, a perda é normalmente imediata e final, uma vez que a maioria das transações blockchain não pode ser revertida depois de confirmada, ao contrário de uma violação da infraestrutura financeira tradicional, que normalmente desencadeia um processo de resposta a incidentes e recuperação, em vez de uma transferência permanente de fundos.
Para usuários e investidores, as consequências de uma exploração de ponte normalmente seguem um padrão familiar: monitorar as declarações públicas do protocolo afetado, observar empresas de segurança independentes rastrearem fundos roubados na cadeia e esperar para ver se o projeto interrompe as operações ou negocia um retorno parcial com o invasor, como a Rede B² tentou esta semana. Até à data da publicação, nenhum dos três protocolos tinha divulgado uma autópsia técnica completa e não tinham sido confirmadas quaisquer detenções ou recuperações de fundos verificadas de forma independente relacionadas com os ataques de 22 a 23 de Julho. Detalhes adicionais sobre atribuição, mecânica de exploração e quaisquer fundos congelados ou devolvidos devem ser tratados como não confirmados até que os projetos afetados ou investigadores independentes publiquem resultados detalhados.