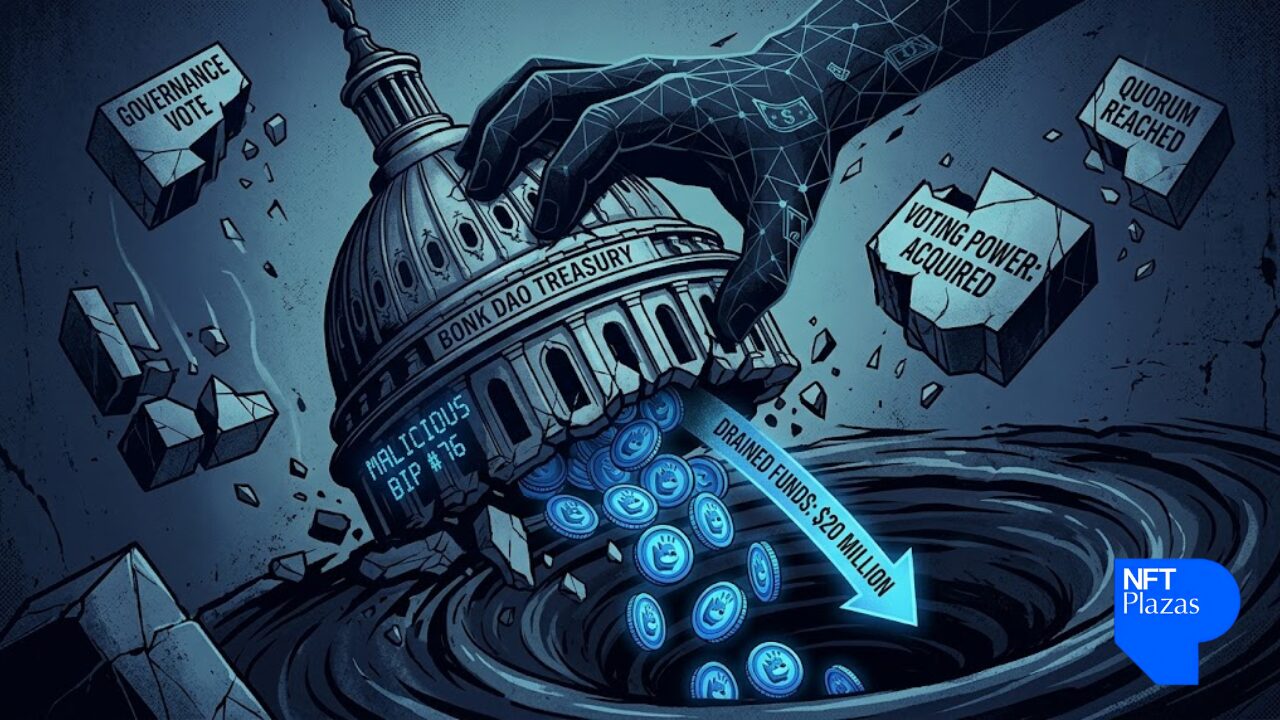
Uma exploração de governança custou ao tesouro BonkDAO cerca de US$ 20 milhões, depois que um invasor gastou cerca de US$ 4,4 milhões adquirindo tokens BONK suficientes para aprovar uma proposta maliciosa que transferiu automaticamente os fundos para uma carteira sob seu controle.
O incidente, que se desenrolou ao longo de uma semana e culminou na manhã de segunda-feira, reacendeu o debate sobre se a governação on-chain – há muito apresentada como uma alternativa transparente e liderada pela comunidade ao controlo centralizado – é fundamentalmente vulnerável a qualquer pessoa disposta a pagar por uma maioria temporária.
Como o ataque se desenrolou
O esquema começou em 30 de junho, quando uma carteira anônima apresentou uma proposta intitulada “BIP #76 – Sowellian BonkDAO” à plataforma de governança onchain do projeto. À primeira vista, a proposta parecia um discurso de reforma, prometendo “reconstruir das cinzas, rentabilizar as participações, estancar a hemorragia” e instalar novos membros na governação. Enterrada nele, no entanto, estava uma única instrução operacional: transferir cerca de 4,426 trilhões de tokens BONK – todo o conteúdo do tesouro – para uma carteira que termina em “JHvQ”.
Para ser aprovada, a proposta precisava de votos “sim” iguais a pelo menos 1% da oferta total do BONK, o limite de quórum estabelecido pelas regras do DAO. Nos dias 4 e 5 de julho, uma carteira separada adquiriu metodicamente exatamente essa quantia, gastando cerca de US$ 4,4 milhões comprando BONK nas bolsas Bybit e Binance, com alguns relatórios indicando que tokens adicionais foram emprestados por meio de plataformas de empréstimo DeFi, de acordo com a empresa de análise onchain Lookonchain.
Quando a votação foi encerrada, apenas sete carteiras haviam participado – contra mais de 18.000 membros totais do DAO – uma participação de apenas 2,9%. A proposta atingiu o quórum por uma margem mínima: 882,38 mil milhões de BONK a favor contra um limite de 879,95 mil milhões, correspondendo quase exactamente à aposta que o atacante passou dias a montar. Efetivamente, o resultado “99,9% sim” representou um único ator votando de acordo consigo mesmo.
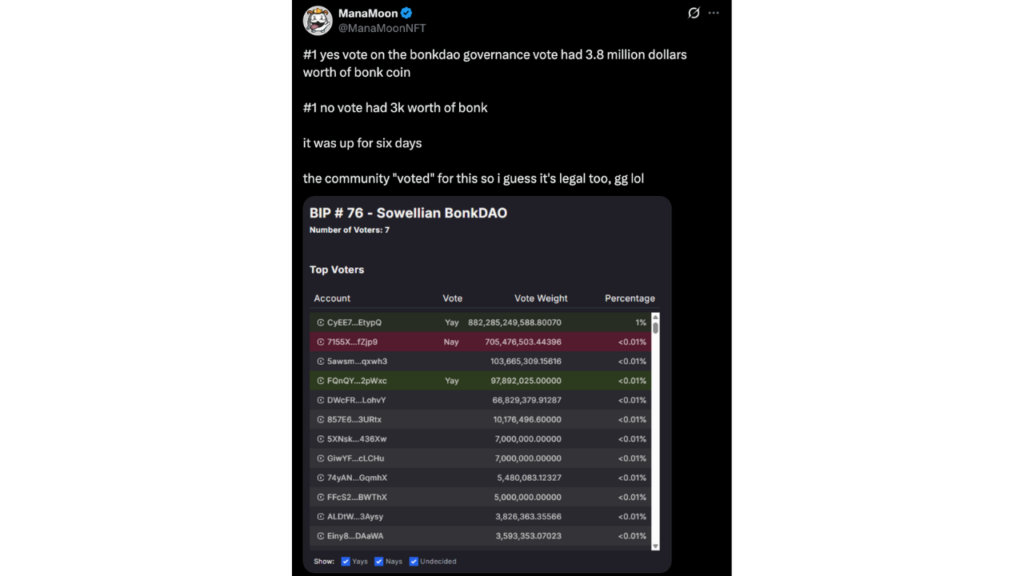
Como o ataque se desenrolou
O dreno e as consequências
Assim que a proposta foi aprovada, a transferência foi executada automaticamente, movimentando cerca de US$ 20 milhões em BONK do tesouro para a carteira do invasor. De acordo com a empresa de inteligência blockchain Chainalysis, cerca de US$ 188.000 foram enviados para uma exchange centralizada em poucas horas, provavelmente uma tentativa de começar a sacar, enquanto os cerca de US$ 19 milhões restantes foram transferidos para uma carteira com múltiplas assinaturas, exigindo múltiplas aprovações para acesso.
Pouco mais de uma hora após a drenagem, o invasor começou a vender os tokens BONK originalmente comprados para manipular a votação, descarregando cerca de US$ 5,3 milhões – enquanto retinha os ativos roubados do tesouro.
A BonkDAO confirmou publicamente o ataque, descrevendo-o como uma proposta de governança maliciosa e afirmando ter identificado as carteiras de exchanges usadas para acumular poder de voto antes da proposta. “Durante a investigação, o BonkDAO identificou as carteiras de câmbio usadas para comprar o BONK antes da proposta”, postou o projeto em Xacrescentando que as autoridades foram notificadas e continuam trabalhando com bolsas, pontes e a Fundação Solana para rastrear e potencialmente recuperar fundos.
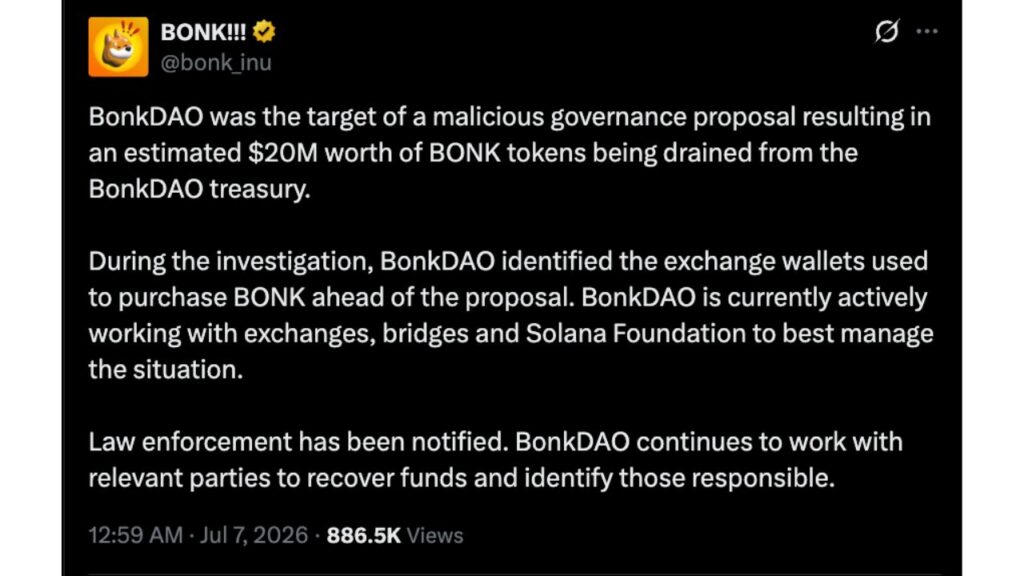
BonkDAO confirmou o ataque publicamente
Em resposta, a bolsa sul-coreana Upbit e a Kraken, com sede nos EUA, suspenderam depósitos e retiradas de BONK, com a Upbit citando “medidas de proteção ao usuário após as circunstâncias de um incidente de segurança”.
Impacto no mercado
BONK, que já foi um token entre os 100 maiores por capitalização de mercado, caiu cerca de 7% nas 24 horas após a divulgação do ataque, sendo negociado em torno de US$ 0,0000043 – um nível cerca de 93% abaixo de seu máximo histórico de US$ 0,000058. Alguns relatórios colocam o declínio mais próximo de 10%, refletindo diferenças na janela de medição exata à medida que a história se desenvolvia ao longo do dia.
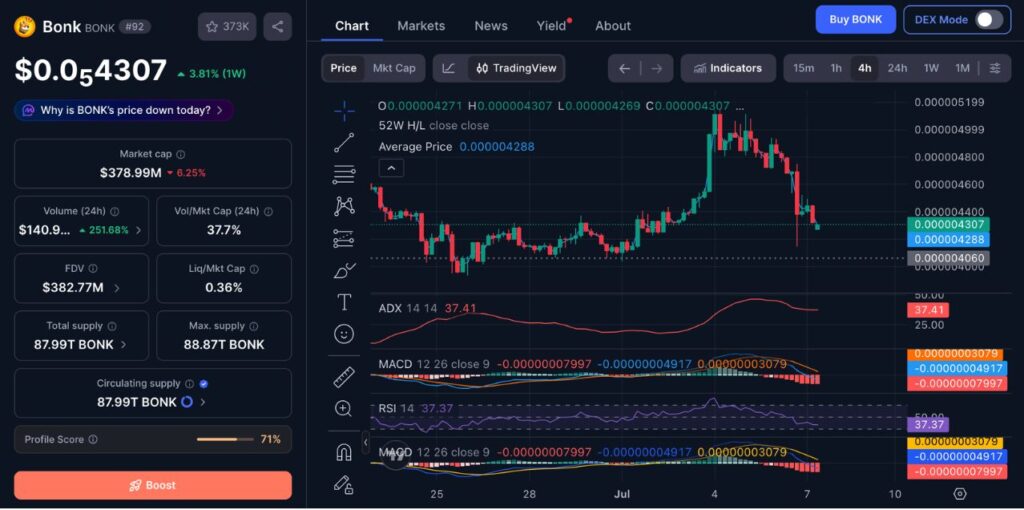
Desempenho do preço BONK em 07/07/2026 (Fonte: CoinMarketCap)
Um ataque legítimo
O que diferencia o incidente do BonkDAO das explorações típicas do DeFi é que nenhum código foi quebrado e nenhuma chave privada foi roubada. Cada ação – a compra de tokens, o envio da proposta, a votação e o pagamento – foi uma transação válida e que seguiu as regras em Solana. Isso alimentou uma discussão familiar nos círculos criptográficos sobre se o episódio constitui roubo ou simplesmente um uso implacável, mas tecnicamente permitido, da própria mecânica de governança de um DAO.
As empresas de análise BonkDAO e blockchain caracterizaram o episódio como um ataque, um enquadramento reforçado pelo envolvimento das autoridades policiais. Os críticos dentro da comunidade também apontaram para uma falha de governação mais ampla: a proposta ficou visível na plataforma do BonkDAO durante quase seis dias com um escrutínio mínimo antes da conclusão da votação e da transferência executada conforme programado.
A lição subjacente, observam os analistas, é estrutural. Qualquer tesouro governado por um sistema em que o poder de voto possa ser simplesmente adquirido é tão seguro quanto o custo de montagem de uma participação de controlo — e, neste caso, esse custo foi uma fracção do valor do tesouro. Com US$ 4,4 milhões em capital, o invasor saiu com um lucro líquido de cerca de US$ 20 milhões, menos qualquer parcela que eventualmente seja recuperada ou congelada pelas bolsas e investigadores.
BonkDAO ainda não detalhou um plano formal de remediação para evitar captura de governança semelhante no futuro, embora sua coordenação com a Fundação Solana e diversas bolsas sugiram que os esforços de recuperação permanecem ativos até o momento em que este livro foi escrito.